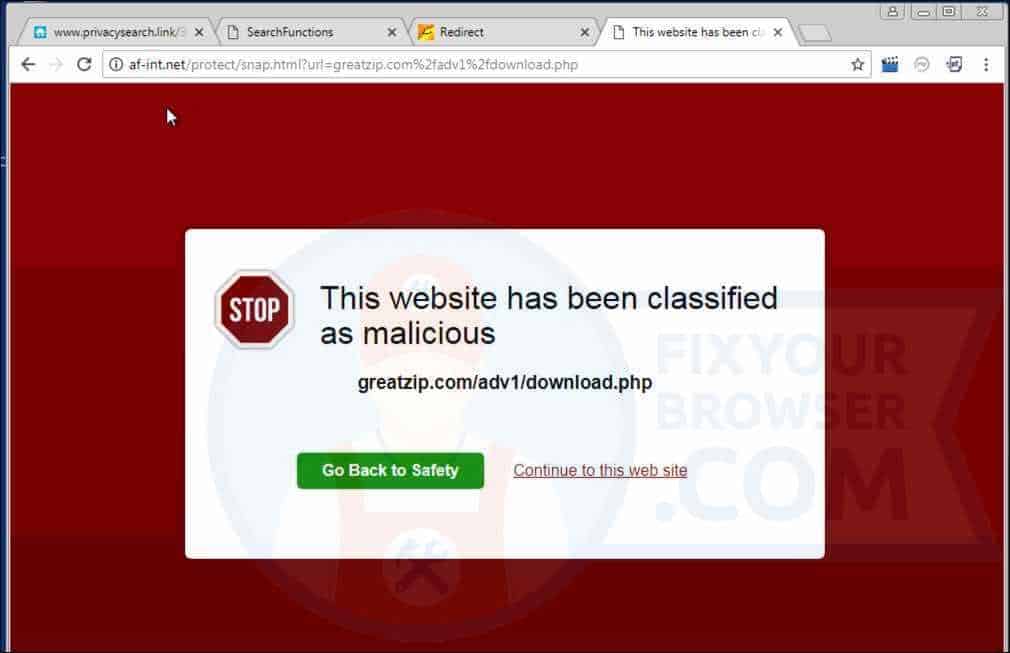
วิธีแก้ไข WordPress ติด Malware Ads

1. อาการเริ่มต้น เปิดหน้าเว็บไซต์แล้วมีโฆษณาเด้งขึ้นมา   2. ทดสอบค้นหาจาก Search Engines (google , yahoo ,bing) จะเจอะโฆษณา แต่เข้าเว็บตรงจะไม่ขึ้น  หรือ admin ที่เข้าระบบหลังบ้านของเว็บไซต์จะไม่เห็นโฆษณานี้  มีเพียงแต่ผู้ใช้งานเว็บคลิกเข้าผ่านทางการค้นหาจาก  SearchEngines เท่านั้นที่จะเห็นโฆษณาเด้งขึ้นมา   3. ให้ลอง View PageSource หรือ Inspect Element จะพบ Link ประมาณนี้ <script type=”text/javascript” src=”//ofgogoatan.com/apu.php?zoneid=3260072” async data-cfasync=“false”></script> <script src=”https://pushsar.com/pfe/current/tag.min.js?z=3260077” data-cfasync=“false” async></script>   4. เข้าทดสอบโดยพิมพ์  http://ชื่อโดเมน/wp-admin/options-general.php?page=monit  จะขึ้นหน้า login ให้ login ด้วย admin จะแสดงดังภาพ   5. วิธีการลบให้เข้าไปที่ filemanager ของเว็บไปที่
Read More

การติดตั้ง VPN FortiClient

************************************************************************************** 1. เปิด Browser พิมพ์ URL   ::: https://www.fortinet.com/support/product-downloads 2. เลือนลงมาจนพบหัวข้อ  FortiClient VPN 3. เลือก Download ตัวติดตั้งตามระบบปฏิบัติการที่ใช้งาน   4. เมื่อ Download เรียบร้อยให้คลิกติดตั้งถ้ามีการถามเรื่อง Security ให้กดยืนยันตามภาพ 5. โปรแกรมจะดำเนินการติดตั้งให้ดำเนินการตามขั้นตามตัวอย่างในภาพ (ในขั้นตอนนี้อาจใข้เวลามาก) 6. เมื่อติดตั้งเรียบร้อยให้คลิกที่ Taskbar ด้านล่างขวาจะพบ ICON VPN และเลือก Open FortiClient Console 7. เมื่อ Console เปิดขึ้นมาในครั้งแรกให้ ปลดล็อค (ตามลูกศรสีเขียว) และกดยืนยัน Security 7.1 กรณีติดตั้งบน Windows7 (ถ้าไม่ใช่ให้ข้ามไปข้อ 8) เข้า Control Panel -> InternetOption ->

Read More

แก้ไขปัญหาเครื่องคอมพิวเตอร์ช้า โดยการล้างไฟล์ขยะ

1. Disk Cleanup ผ่าน ไดร์ฟ C คลิกขวาที่ไดรฟ์ c ของเรา เลือก Properties จากนั้นกด Disk Cleanup รอสักครู่ จะขึ้นหน้า Disk Cleanup กด Clean up system files ติ๊กเครื่องหมายถูกให้หมดทุกช่อง กด OK กด delete file —————————————————————– 2. ลบ temp ผ่าน Windows Run กดปุ่ม windows และ R พร้อมกัน พิมพ์ %Temp% กด OK เปิดหน้าไฟล์ เราสามารถกดลบได้หมดเลย โดยการกด Ctrl+A และ Shift Delete ติ๊กเครื่องหมาย ถูก กด

Read More

ภัยไซเบอร์ปี 2021 เร็ว-แรง-ไม่เคยเห็นมาก่อน (Cyber Weekend)

มีแนวโน้มว่าปี 2021 มัลแวร์ตัวร้ายระดับสูงจะสามารถลุกลามเข้าไปถึงเครือข่ายขององค์กรได้ เตรียมรับมือภัยไซเบอร์ปี 2021 ที่จะรวดเร็วและรุนแรงกว่าเดิม โดย “แรนซัมแวร์” ซอฟต์แวร์ตัวร้ายเรียกค่าไถ่ข้อมูลคือแชมป์ภัยไซเบอร์อิมแพกต์แรงที่สุดต่อเนื่อง เตือนจับตามัลแวร์ระดับสูงจะสามารถลุกลามเข้าไปถึงเครือข่ายขององค์กรได้ ขณะที่เครือข่ายข้อมูลไร้สายความเร็วสูงอย่าง 5G มีโอกาสทำให้เกิดการร่วมมือกันของแฮกเกอร์ จนเข้าไปโจมตีระบบใดระบบหนึ่งได้สำเร็จ เพราะแฮกเกอร์จะค้นหาและแชร์ข้อมูล รวมถึงวิเคราะห์หาจุดอ่อนได้รวดเร็วขึ้น ทำให้การโจมตีที่ไม่เคยเกิดขึ้น สามารถเกิดขึ้นได้ด้วยความเร็วสุดยอดของ 5G คำพยากรณ์นี้มาจาก “ฟอร์ติเน็ต” ผู้ให้บริการโซลูชันการรักษาความปลอดภัยทางไซเบอร์ ซึ่งคาดการณ์จากทีมข่าวกรองและการวิจัยภัยคุกคามทั่วโลกของฟอร์ติการ์ดแล็บส์ เกี่ยวกับภาพรวมของภัยคุกคามในปี ค.ศ.2021 และในอนาคต ดร.รัฐิติ์พงษ์ พุทธเจริญ ผู้จัดการอาวุโส ฝ่ายวิศวกรรมระบบ ฟอร์ติเน็ต อธิบายว่า ภัยปีหน้านั้นเป็นการต่อยอดจากปีนี้ โดยภาพรวมครึ่งแรกของปี 2020 นี้พบการโจมตีด้วยไวรัสที่แฝงมากับการล่อลวงฟิชชิงธีมโควิด-19 มากขึ้น แต่เป็นการโจมตีผ่านเว็บไซต์มากขึ้น เป็นการเปลี่ยนจากก่อนหน้านี้ที่มีการโจมตีผ่านอีเมลมากกว่า ขณะเดียวกัน ก็มีแรนซัมแวร์ มีการปรับวิธีเรียกค่าไถ่แบบใหม่ ภัยใหม่ รวมถึงเป้าหมายใหม่อย่างระบบปฏิบัติงานในองค์กร  ***อย่าวางใจเว็บไซต์ ดร.รัฐิติ์พงษ์ อ้างตัวเลขจากกูเกิลที่พบว่าขณะนี้มีเว็บไซต์มากกว่า 6,000-7,000 แห่งที่ให้ข้อมูลเกี่ยวกับโควิด-19 แต่ในจำนวนนี้มีเว็บไซต์ที่ประสงค์ร้ายแฝงอยู่โดยใช้ธีมโควิด-19 บังหน้า จนการสำรวจเดือนพฤษภาคมพบมีเว็บธีมโควิด-19 ที่ให้ข้อมูลล่อลวงมากกว่าเว็บไซต์ที่ถูกต้อง เป็นสถิติที่สะท้อนว่านักเจาะระบบพยายามใช้เรื่องใหม่ที่ผู้คนสนใจเป็นตัวหลอกล่อให้เข้าเว็บไซต์ แล้วพยายามหาวิธีดึงเอาข้อมูลส่วนตัวไป

Read More

การใช้งาน Backoffice ผ่านโปรแกรม Anydesk

สิ่งที่ต้องเตรียม 1. Remote ID และ รหัสผ่าน ( ขอใช้งานได้ที่สำนักคอมพิวเตอร์) 2. ติดตั้งโปรแกรม AnyDesk บนเครื่องที่ท่านใช้งาน ดูวิธีการติดตั้งที่ -> https://link.bsru.ac.th/anydesk 3. การใช้งานระบบ BackOffice ผ่านโปรแกรม AnyDesk จะต้องไม่เผยแพร่ ID และ Password แก่ผู้อื่นโดยเด็ดขาด ถ้ากรณีมีปัญหาความผิดพลาดในข้อมูลระบบ ERP&MIS จาก ID ผู้ถือครอง หรือมีการละเมิดการใช้งานที่ผิดข้อบังคับ พรบ.คอมพิวเตอร์ ผู้ที่ถือครองต้องเป็นผู้รับผิดชอบต่อการกระทำนั้น ******************************************************************************

SophosLabs Research พบแนวโน้มอันตรายไซเบอร์ “ที่ออกแบบมาอย่างดี” กำลังพุ่งสูงขึ้น

Sophos  ได้เปิดเผยวันนี้ว่า ทาง SophosLabs Research ค้นพบแนวโน้มการเติบโตของอาชญากรไซเบอร์ที่เจาะกลุ่มเป้าหมายตามรายประเทศ โดยออกแบบ Ransomware และการโจมตีทางไซเบอร์ที่อันตรายอื่นๆ ให้เข้ากับพื้นที่นั้นๆ ซึ่งข้อมูลที่ได้นี้รวมรวบมาจากเครื่องเอ็นด์พอยท์หลายล้านจุดทั่วโลก ที่นำมาวิเคราะห์โดยทีมงานของ SophosLabs เพื่อล่อเหยื่อให้เข้ามาติดกับมากขึ้นนั้น ปัจจุบันเหล่าอาชญากรไซเบอร์ได้ออกแบบสแปมแบบที่ปรับแต่งทั้งรูปแบบการสื่อสาร, โลโก้แบรนด์, รวมทั้งวิธีการชำระเงินที่สอดคล้องกับที่ใช้ในพื้นที่นั้นๆ  ซึ่ง Sophos ระบุว่าไวรัสเรียกค่าไถ่นี้ปลอมตัวได้อย่างแนบเนียนในรูปการแจ้งเตือนทางอีเมล์, ปลอมโลโก้แบรนด์ในท้องถิ่น เพื่อให้น่าเชื่อถือมากขึ้น, มีอัตราการคลิกสูงขึ้น และทำให้อาชญากรทำเงินได้มากขึ้นนั่นเอง ซึ่งเพื่อที่จะให้เมล์หลอกลวงเหล่านี้หลอกได้ผลมากที่สุด ก็มักจะแฝงตัวในรูปหน่วยงานในประเทศนั้นๆ เช่น ไปรษณีย์, หน่วยงานด้านภาษีและกฎหมาย ซึ่งรวมถึงการแจ้งเตือนการได้รับพัสดุไปรษณีย์, การคืนเงิน, การจองตั๋วแบบลัดคิว, หรือแม้แต่การแจ้งบิลค่าไฟฟ้า SophosLabs ยังพบด้วยว่าสแปมเหล่านี้มีการใช้ภาษาและไวยากรณ์ในท้องถิ่นอย่างถูกต้องจนเดาไม่ออกเลยทีเดียว   “คุณจำเป็นต้องตรวจดูอย่างละเอียดมากเพื่อแยกเมล์จริงจากเมล์ปลอม” เชสเตอร์ วิสนิวสกี้ ที่ปรึกษาอาวุโสด้านความปลอดภัยของ Sophos กล่าวและเสริมว่า “การตระหนักถึงเทคนิคการหลอกลวงที่ใช้ในพื้นที่ของคุณ ถือเป็นหลักการสำคัญด้านความปลอดภัย” นักวิจัยยังพบแนวโน้มการใช้ Ransomware หลากหลายสายพันธุ์ต่อเป้าหมายที่เจาะจงด้วย เช่น CryptoWall หลายเวอร์ชั่นที่เจาะจงเหยื่อในสหรัฐฯ, อังกฤษ, แคนาดา, ออสเตรเลีย, เยอรมัน และฝรั่งเศส

Read More

ปัญหาการเชื่อมต่อ SMTP ของ Google

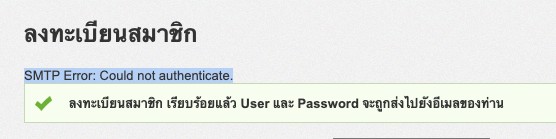
หากพบปัญหาการเชื่อมต่อ smtp ในการส่งอีเมล (ที่เขียนผ่านหน้า php) SMTP Error : Could not authenticate ให้ตรวจสอบและทำตามวิธีดังนี้ 1.Enable SMTP Google : http://www.google.com/accounts/DisplayUnlockCaptcha 2.Disable 2FA : https://support.google.com/accounts/answer/1064203?hl=th 3.Enable Less secure app access : https://myaccount.google.com/lesssecureapps

หาค่าความต่างของวันเวลาด้วย php

วิธีการหาความต่างของวัน เวลา  โดยเอาค่าเวลาที่ 2 ลบด้วยเวลาที่ 1 โดยใช้คำสั่ง $strDateTime1 = “12/8/2016 11:22”; $strDateTime2 = “12/8/2016 13:22”; $Difftime = strtotime($strDateTime2) – strtotime($strDateTime1))/ ( 60 * 60 *24); // 1 Hour = 60*60